Ein Datenleck der anderen Art
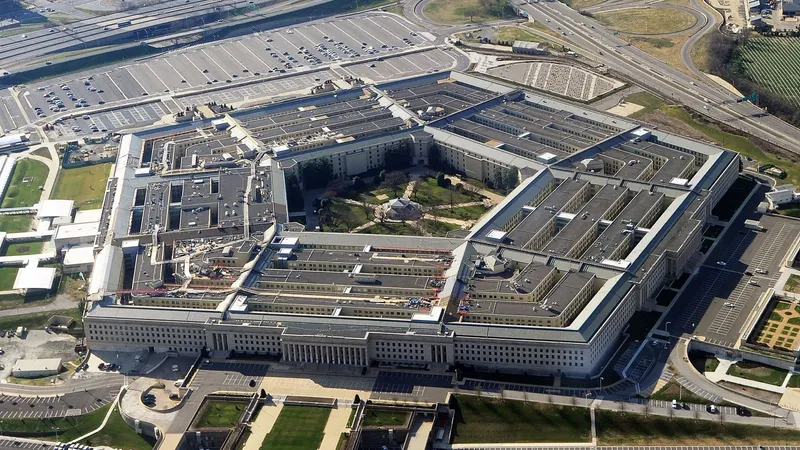
Das Pentagon ist Opfer eines massiven Sicherheitsvorfalls geworden. Eine Datenbank des Verteidigungsministeriums wurde laut Berichten kompromittiert, betroffen sind rund 3 Millionen Menschen. Konkret ist von 2,76 Millionen Lebenden und 294.000 Verstorbenen die Rede. Es handelt sich also nicht um einen Spiele-Leak, sondern um einen echten Sicherheitsvorfall bei einer der größten Behörden der Welt.
Die Zahlen im Überblick
- 2,76 Millionen lebende Personen sind betroffen
- 294.000 Verstorbene tauchen in der kompromittierten Datenbank auf
- Rund 3 Millionen Datensätze insgesamt
- Die Daten stammen aus dem Defense Manpower Data Center
- Betroffen sind sowohl Militär- als auch Zivilpersonal
Was genau abgegriffen wurde
Nach den bisherigen Berichten handelte es sich um unbefugten Zugriff auf personenbezogene Daten. Unter den erbeuteten Informationen befanden sich unter anderem Sozialversicherungsnummern sowie Job- und Beschäftigungsdaten von Militär- und Zivilpersonal. Das ist brisant, weil solche Angaben für Identitätsdiebstahl und gezielte Ansprachen missbraucht werden können. Wer Zugriff auf Sozialversicherungsnummern hat, kann damit erheblichen Schaden anrichten.
Der Zeitrahmen wirft Fragen auf
Besonders bemerkenswert ist der Zeitraum, in dem sich das Ereignis abgespielt haben soll. Er reicht von Oktober 2025 bis Juli 2026. Erst danach wurde die Schwachstelle entdeckt und gepatcht. Das heißt: Monatelang war die Lücke offenbar unentdeckt. Das erinnert an so manches Sicherheitsdesaster aus der Spielebranche, bei dem Daten von Spielern über Wochen oder Monate hinweg frei zugänglich waren, bevor jemand etwas merkte.
Der angebliche FBI-Zusammenhang
Ein Zusammenhang mit dem FBI-Hack und der Name einer Hackergruppe werden in den Berichten zwar genannt, sind aber nicht abschließend verifiziert. Die Quellen beschreiben diese Angaben lediglich als Vorwurf oder Behauptung von Beteiligten. Wer also versucht, hier eine klare Täterzuordnung zu finden, wird enttäuscht. Bis zur offiziellen Bestätigung bleibt das Spekulation. Die Schlagzeile “We’ll show the FBI what a hack looks like” ist zwar eine starke Ansage, aber eben noch kein Beweis.
Einordnung in die Sicherheitslage
- Sicherheitsvorfälle dieser Größenordnung sind keine Seltenheit mehr
- Behörden stehen zunehmend im Fadenkreuz von Angreifern
- Sozialversicherungsnummern sind besonders sensible Daten
- Der lange unbemerkte Zeitraum ist ein Alarmsignal
- Nachträgliches Patchen hilft nur, wenn die Daten nicht längst abgeflossen sind
Was das für die Branche bedeutet
Für die Gaming-Welt mag das auf den ersten Blick weit weg wirken. Doch die Mechanismen sind dieselben, die auch bei Steam, PlayStation Network oder anderen Plattformen immer wieder für Schlagzeilen sorgen. Große Datenbanken mit Nutzerdaten sind ein lohnendes Ziel. Wer heute online spielt, hinterlässt Spuren: Zahlungsdaten, E-Mail-Adressen, oft sogar Standortinformationen. Der Pentagon-Fall zeigt einmal mehr, wie lange Sicherheitslücken unentdeckt bleiben können. Und er zeigt, dass auch die größten Organisationen nicht immun sind.
Kein Spiel, aber ein Warnsignal
Was hier passiert ist, hat nichts mit einem kommenden Release, einem Update oder einer neuen Franchise zu tun. Es gibt kein Spiel, keine Plattform, keinen Preis und keinen Entwickler. Es gibt nur einen Sicherheitsvorfall, der rund 3 Millionen Menschen betrifft und Fragen nach dem Wie und Warum offen lässt. Die Schwachstelle wurde gepatcht, aber die Daten sind möglicherweise längst in falschen Händen. Wer aus der Spielebranche kommt, sollte diesen Fall als das lesen, was er ist: ein Weckruf. Denn die nächste Lücke wartet schon irgendwo in einer Datenbank.