Das Advisory und seine Eckdaten
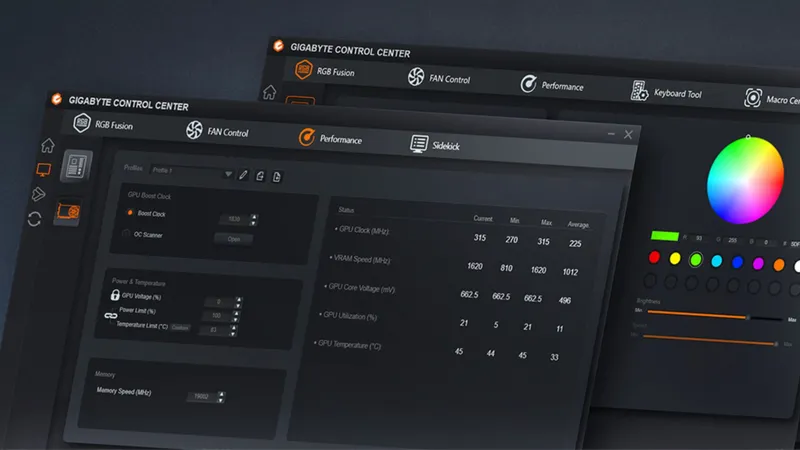
Die Sicherheitsmitteilung von GIGABYTE Technology Co., Ltd. trägt das Datum 10.09.2026 und wurde zuletzt am 20.09.2026 aktualisiert. Im Mittelpunkt steht der Treiber MyPortIO_x64.sys, der mit dem GIGABYTE Control Center (GCC) für Windows ausgeliefert wird. Wegen unzureichender Zugriffskontrolle konnten lokale, authentifizierte Angreifer Kernel- beziehungsweise Ring-0-Rechte erlangen und dazu physischen Speicher lesen und schreiben. Der Hersteller führt den Fehler inzwischen als gepatcht beziehungsweise mitigiert, eine korrigierte Version ist verfügbar.
Was das Advisory konkret beschreibt
- Betroffene Komponente: der Treiber MyPortIO_x64.sys aus dem Lieferumfang von GCC
- Ursache: unzureichende Zugriffskontrolle im Treiber
- Folge: Rechteeskalation bis auf Kernel- beziehungsweise Ring-0-Niveau
- Zusätzlich möglich: Lese- und Schreibzugriff auf physischen Speicher
- Status laut Hersteller: gepatcht, die mitigierte Fassung ist bereits abrufbar
Warum Ring-0 mehr ist als ein Symbolwert
Wer Ring-0 erreicht, arbeitet auf derselben Ebene wie der Windows-Kernel selbst. Von dort lassen sich Schutzmechanismen des Betriebssystems aushebeln, ohne dass eine weitere Bestätigung oder ein Neustart mit erhöhten Rechten nötig wäre. Der Angreifer muss allerdings bereits lokal am Rechner angemeldet sein, ein direkter Weg aus dem Netz heraus ist in der Meldung nicht beschrieben. Diese Vorbedingung macht die Lücke für einen privaten Einzelrechner überschaubarer, für gemeinsam genutzte Systeme, Werkstatt-PCs oder Rechner in Wohngemeinschaften dagegen durchaus relevant. Beschrieben wird der konkrete Schaden in den Quellen ausschließlich als lokale Rechteeskalation bis Kernel-Level.
Ein Dienstprogramm, kein Spiel
Das GIGABYTE Control Center ist eine Windows-Anwendung und wird als Dienstprogramm für bestimmte PCs und Mainboards geführt. Eine Einordnung als Spiel, Genre, Reihe oder Nachfolger eines Vorgängers ist damit nicht möglich, sie trifft schlicht nicht zu. Auch einen Preis in Euro gibt es nicht zu nennen, die Software kommt üblicherweise mit der Hardware und nicht als separater Einkauf. Für die Redaktion bedeutet das: Hier geht es nicht um einen Release oder eine Review, sondern um ein Stück Infrastruktur, das auf vielen Gaming-Rechnern still im Hintergrund mitläuft.
GIGABYTE und die Treiber-Falle
GIGABYTE Technology Co., Ltd. tritt in dieser Sache gleich doppelt auf, als Entwickler und als Publisher der Software. Hardware-Utilities dieser Art bündeln typischerweise Dienste, Treiber und Steueroberflächen für Komponenten, und genau diese Treiber laufen mit hohen Rechten im System. Je tiefer ein Hersteller für Sensorwerte, Lüfterkurven oder ähnliche Funktionen in die Hardware greifen muss, desto wahrscheinlicher landet ein Teil des Codes im Kernel. Der Vorteil liegt auf der Hand, der Nachteil ebenfalls: Ein Fehler in dieser Schicht wiegt schwerer als ein Absturz in einer normalen Anwendung.
Was Nutzer jetzt tun sollten
- GCC auf den aktuellen Stand bringen, die mitigierte Fassung ist laut Advisory verfügbar
- Die Sicherheitsmitteilung des Herstellers vom 10.09.2026 und das Update vom 20.09.2026 zur Hand nehmen
- Prüfen, ob der Treiber MyPortIO_x64.sys in der installierten Version überhaupt vorhanden ist
- Auf Systemen mit mehreren Konten die Vergabe lokaler Benutzerrechte überdenken
Branchenkontext: Nutzwert gegen Angriffsfläche
Hersteller-Software für Mainboards, Grafikkarten und Peripherie ist seit Jahren ein wiederkehrender Punkt in Sicherheitsmitteilungen, weil sie systemnah arbeitet und selten deinstalliert wird. Anders als bei einem Spiel, das nach dem Durchspielen von der Platte fliegt, bleibt ein Control Center oft über Jahre installiert und wird automatisch aktualisiert oder eben nicht. Das erklärt, warum solche Lücken selbst dann Aufmerksamkeit bekommen, wenn die Voraussetzungen für einen Angriff hoch sind. Genau deshalb finden sich Treiber-Schwachstellen regelmäßig dort, wo Spieler sie am wenigsten erwarten: in der Software, die den Rechner überhaupt erst zum Laufen bringt.
Der zeitliche Ablauf
Zwischen der Erstveröffentlichung des Advisory am 10.09.2026 und dem letzten Update am 20.09.2026 liegen zehn Tage, in denen die Meldung nachgeschärft wurde. Wer sein GCC in diesem Fenster aktualisiert hat, hat die Korrektur bereits erhalten oder bekommt sie beim nächsten Abgleich. Interessant ist weniger der Patch selbst als die Reihenfolge: Erst kam die Meldung, dann die Einordnung, dann die Bestätigung des Status. Für Besitzer betroffener Systeme bleibt damit ein klarer Stand, offen ist lediglich, wie viele Installationen den Treiber noch in der alten Fassung mit sich führen.